


राइड सेयरिङ तथा डेलिभरी सेवा प्रदायक कम्पनी पठाओको ठूलो परिमाणमा डेटाबेस चोरी भएको दाबी ह्याकर फोरममा सार्वजनिक भएको छ।
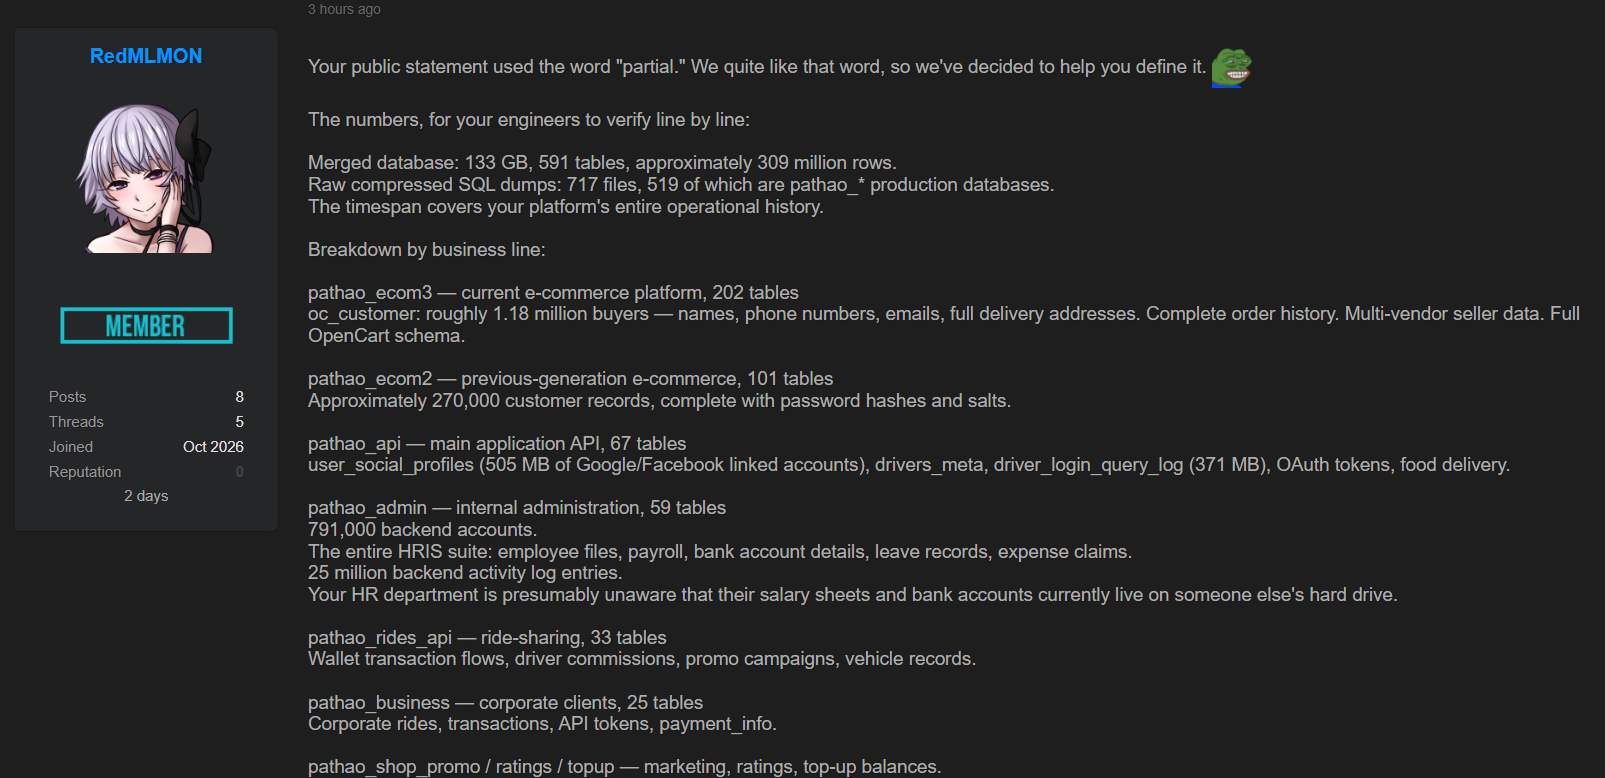
‘RedMLMON’ नामक प्रयोगकर्ताले सार्वजनिक गरेको पोस्टमा कम्पनीको करिब १३३ जीबी डेटाबेस आफूहरूसँग रहेको दाबी गरिएको छ। पोस्टमा उल्लेख भएअनुसार कथित रूपमा प्राप्त डेटाबेसमा ५९१ वटा टेबल र करिब ३० करोड ९० लाख रेकर्ड रहेका छन्। त्यस्तै, कम्प्रेस गरिएको SQL डाटाबेसका ७१७ वटा फाइल रहेको र तीमध्ये ५१९ वटा पठाओ सँग सम्बन्धित उत्पादन प्रणालीका डेटाबेस भएको दाबी गरिएको छ। पोस्टमा समेटिएका विवरणले कम्पनीको ई-कमर्स, राइड सेयरिङ, फुड डेलिभरी तथा आन्तरिक प्रशासनिक प्रणालीसँग सम्बन्धित डेटा प्रभावित भएको हुन सक्ने संकेत गर्छन्।

ह्याकरले सार्वजनिक गरेको विवरणमा ग्राहकका नाम, फोन नम्बर, इमेल ठेगाना, डेलिभरी ठेगाना तथा अर्डरसम्बन्धी विवरण रहेको दाबी गरिएको छ। यसका साथै, पुरानो ई-कमर्स प्लेटफर्मसँग सम्बन्धित करिब २ लाख ७० हजार ग्राहकका रेकर्डमा पासवर्ड ह्यास र साल्टसमेत रहेको उल्लेख छ। पोस्टमा पठाओको आन्तरिक प्रशासनिक प्रणालीसँग सम्बन्धित डेटाबेसमा करिब ७ लाख ९१ हजार ब्याकएन्ड अकाउन्ट, कर्मचारीका फाइल, तलब विवरण, बैंक खातासम्बन्धी जानकारी, बिदा तथा खर्च दाबीसँग सम्बन्धित अभिलेख रहेको दाबीसमेत गरिएको छ। त्यस्तै, चालकका विवरण, डिजिटल वालेट कारोबार, कमिसन, कर्पोरेट ग्राहकका कारोबार तथा एपीआई टोकनसम्बन्धी जानकारी पनि कथित रूपमा प्राप्त डेटामा समावेश भएको उल्लेख छ।
यदि यी दाबी सत्य साबित भएमा ग्राहक, चालक तथा कर्मचारीको व्यक्तिगत र वित्तीय विवरणको गोपनीयतामा गम्भीर जोखिम उत्पन्न हुन सक्छ। विशेषगरी फोन नम्बर, घरको ठेगाना, परिचयपत्र नम्बर, बैंक विवरण तथा प्रमाणीकरणसम्बन्धी जानकारी अनधिकृत व्यक्तिको पहुँचमा पुगेको अवस्थामा पहिचान दुरुपयोग, लक्षित फिसिङ तथा अन्य साइबर ठगीका जोखिम बढ्न सक्छन्।
ह्याकरले आफ्नो पोस्टमा कम्पनीले घटनालाई ‘आंशिक डेटा चुहावट’ भनेर व्याख्या गरेको विषयलाई चुनौती दिँदै दाबी गरिएको डेटाको आकार र विवरण सार्वजनिक गरेको छ। ह्याकरको दाबीअनुसार, कथित रूपमा प्राप्त डेटाबेसमा नेपाल र बंगलादेश दुवै देशसँग सम्बन्धित प्रयोगकर्ता तथा कम्पनीका विवरण समावेश छन्। पोस्टमा ग्राहक, चालक र कर्मचारीका व्यक्तिगत विवरणदेखि कारोबार तथा आन्तरिक प्रशासनिक अभिलेखसम्म पहुँच प्राप्त गरेको उल्लेख गरिएको छ। यद्यपि, कुन देशका कति प्रयोगकर्ताको डेटा प्रभावित भएको छ र नेपालसँग सम्बन्धित कति विवरण बाहिरिएको छ भन्नेबारे स्पष्ट तथ्यांक प्रस्तुत गरिएको छैन।
यसअघि पठाओले पनि साइबर सुरक्षा घटनामा केही प्रयोगकर्ताका नाम, इमेल ठेगाना र फोन नम्बर अनधिकृत व्यक्तिको पहुँचमा पुगेको स्वीकार गरेको थियो। कम्पनीका अनुसार घटनाबारे अनुसन्धान जारी छ र साइबर सुरक्षा विशेषज्ञहरूको सहयोगमा प्रणालीको सुरक्षा सुदृढ बनाउने काम भइरहेको छ।
प्रतिक्रिया
Subscribe
Login
0 Comments
Most Voted